Domain asmestandard.de kaufen?
Wir ziehen mit dem Projekt
asmestandard.de um.
Sind Sie am Kauf der Domain
asmestandard.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain asmestandard.de kaufen?
Was sind die wichtigsten Schritte bei einem Audit-Prozess und wie können Unternehmen ihre Compliance sicherstellen?
Die wichtigsten Schritte bei einem Audit-Prozess sind die Planung, Durchführung und Berichterstattung. Unternehmen können ihre Compliance sicherstellen, indem sie klare Richtlinien und Prozesse implementieren, regelmäßige interne Audits durchführen und bei Bedarf externe Prüfungen durch unabhängige Experten durchführen lassen. Zudem ist es wichtig, auf Veränderungen in Gesetzen und Vorschriften zu achten und entsprechende Anpassungen vorzunehmen. **
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
Ähnliche Suchbegriffe für Sicherheit
Top-Angebote
Produkte zum Begriff Sicherheit:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die grundlegenden Schritte, die bei einem Audit-Prozess durchgeführt werden müssen, um die Compliance eines Unternehmens zu gewährleisten?
1. Planung des Audits: Festlegung von Zielen, Umfang und Zeitrahmen. 2. Durchführung der Prüfung: Überprüfung von Prozessen, Dokumenten und Daten. 3. Berichterstattung: Dokumentation der Ergebnisse, Identifizierung von Abweichungen und Empfehlungen zur Verbesserung. **
-
Was sind die wichtigsten Bestandteile eines Prüfprotokolls und wie kann es in verschiedenen Branchen und Bereichen wie Qualitätsmanagement, Sicherheit und Compliance eingesetzt werden?
Ein Prüfprotokoll enthält typischerweise Angaben zum Zweck der Prüfung, den Prüfgegenstand, die durchgeführten Prüfungen und die Ergebnisse. Es kann auch Empfehlungen für Maßnahmen zur Verbesserung oder Korrektur enthalten. In verschiedenen Branchen wie dem Qualitätsmanagement kann ein Prüfprotokoll zur Überwachung und Dokumentation von Qualitätsstandards verwendet werden. Im Bereich der Sicherheit dient es zur Überprüfung von Sicherheitsmaßnahmen und zur Einhaltung von Vorschriften. Im Bereich der Compliance kann ein Prüfprotokoll dazu dienen, die Einhaltung gesetzlicher Vorschriften und interner Richtlinien zu überprüfen und zu dokumentieren. **
-
Was sind die wichtigsten Schritte, um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, und wie kann dieses Audit dazu beitragen, die Sicherheit in den Bereichen IT, physische Sicherheit und Compliance zu verbessern?
Um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, müssen zunächst alle relevanten Sicherheitsrichtlinien und -verfahren überprüft werden. Dies umfasst die Überprüfung der IT-Systeme, Netzwerke, physischen Zugangskontrollen und Compliance-Standards. Anschließend sollten Schwachstellen und potenzielle Risiken identifiziert und bewertet werden, um geeignete Maßnahmen zur Behebung oder Minimierung dieser Risiken zu entwickeln. Durch das Sicherheitsaudit können Unternehmen ihre IT-Infrastruktur, physische Sicherheit und Compliance verbessern, indem sie Schwachstellen identifizieren, Risiken minimieren und sicherstellen, dass alle Sicherheitsrichtlinien und -verfahren eingehalten werden. Dies trägt dazu bei, die Sicherheit des Unternehmens insgesamt zu stärken und **
-
Was ist der Unterschied zwischen einer Richtlinie und einer Norm in Bezug auf Konstruktion?
Eine Richtlinie ist eine allgemeine Anleitung oder Empfehlung, die von einer Organisation oder Behörde herausgegeben wird, um bestimmte Standards oder Verfahren in einem bestimmten Bereich festzulegen. Eine Norm hingegen ist ein spezifischer technischer Standard, der von einer anerkannten Normungsorganisation entwickelt und veröffentlicht wird. Normen sind in der Regel verbindlicher als Richtlinien und dienen als Grundlage für die Konstruktion und Bewertung von Produkten oder Dienstleistungen. **


Welche Voraussetzungen müssen erfüllt werden, um eine Zertifizierung für Qualitätsmanagement zu erhalten?
Um eine Zertifizierung für Qualitätsmanagement zu erhalten, muss man eine Schulung absolvieren, die den Anforderungen des jeweiligen Zertifizierungsprogramms entspricht. Anschließend muss man eine Prüfung bestehen, die das erworbene Wissen und Verständnis des Qualitätsmanagements überprüft. Nach erfolgreichem Abschluss der Prüfung erhält man die Zertifizierung für Qualitätsmanagement. **
Welche Voraussetzungen müssen erfüllt sein, um eine Zertifizierung für Qualitätsmanagement zu erhalten?
Um eine Zertifizierung für Qualitätsmanagement zu erhalten, muss man in der Regel eine Schulung absolvieren, die die Anforderungen der jeweiligen Zertifizierungsstelle erfüllt. Zudem muss man eine Prüfung bestehen, die das erworbene Wissen überprüft. Nach erfolgreicher Prüfung erhält man dann das Zertifikat, das die Qualifikation im Qualitätsmanagement bestätigt. **
Top-Angebote
Produkte zum Begriff Sicherheit:
-
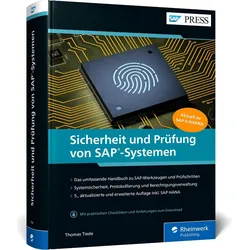
Sicherheit und Prüfung von SAP-Systemen, Fachbücher von Thomas TiedeSie wollen sichergehen, dass Ihre SAP-Systeme alle Sicherheitsanforderungen erfüllen und ordnungsgemäss konfiguriert sind? Dann führt kein Weg an diesem Standardwerk vorbei. Der Autor zeigt Ihnen Schritt für Schritt, wie Sie bei der Prüfung vorgehen müssen, und vermittelt Ihnen das nötige Hintergrundwissen. Alle Prüfungsthemen werden systematisch und verständlich behandelt – aktuell zu SAP S/4HANA. Aus dem Inhalt: Umgang mit dem SAP-System Werkzeuge zur Prüfung Aufbau von SAP-Systemen und -Landschaften Allgemeine Systemsicherheit Protokollierung Sichere Remote Function Calls Ordnungsmässige Verbuchungsvorgänge Benutzerauswertungen Sichere Eigenentwicklungen Berechtigungen für SAP-Fiori-Anwendungen Sicherheit von SAP HANA.119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei einem Audit-Prozess und wie können Unternehmen ihre Compliance sicherstellen?
Die wichtigsten Schritte bei einem Audit-Prozess sind die Planung, Durchführung und Berichterstattung. Unternehmen können ihre Compliance sicherstellen, indem sie klare Richtlinien und Prozesse implementieren, regelmäßige interne Audits durchführen und bei Bedarf externe Prüfungen durch unabhängige Experten durchführen lassen. Zudem ist es wichtig, auf Veränderungen in Gesetzen und Vorschriften zu achten und entsprechende Anpassungen vorzunehmen. **
-
Was ist der Unterschied zwischen Audit und Zertifizierung?
Ein Audit ist eine systematische Überprüfung von Prozessen, Systemen oder Organisationen, um festzustellen, ob sie den festgelegten Standards oder Anforderungen entsprechen. Eine Zertifizierung hingegen ist ein formeller Prozess, bei dem eine unabhängige Stelle bestätigt, dass ein Unternehmen, ein Produkt oder ein System die festgelegten Standards erfüllt. Eine Zertifizierung kann aufgrund eines erfolgreichen Audits vergeben werden. **
-
Was sind die grundlegenden Schritte, die bei einem Audit-Prozess durchgeführt werden müssen, um die Compliance eines Unternehmens zu gewährleisten?
1. Planung des Audits: Festlegung von Zielen, Umfang und Zeitrahmen. 2. Durchführung der Prüfung: Überprüfung von Prozessen, Dokumenten und Daten. 3. Berichterstattung: Dokumentation der Ergebnisse, Identifizierung von Abweichungen und Empfehlungen zur Verbesserung. **
-
Was sind die wichtigsten Bestandteile eines Prüfprotokolls und wie kann es in verschiedenen Branchen und Bereichen wie Qualitätsmanagement, Sicherheit und Compliance eingesetzt werden?
Ein Prüfprotokoll enthält typischerweise Angaben zum Zweck der Prüfung, den Prüfgegenstand, die durchgeführten Prüfungen und die Ergebnisse. Es kann auch Empfehlungen für Maßnahmen zur Verbesserung oder Korrektur enthalten. In verschiedenen Branchen wie dem Qualitätsmanagement kann ein Prüfprotokoll zur Überwachung und Dokumentation von Qualitätsstandards verwendet werden. Im Bereich der Sicherheit dient es zur Überprüfung von Sicherheitsmaßnahmen und zur Einhaltung von Vorschriften. Im Bereich der Compliance kann ein Prüfprotokoll dazu dienen, die Einhaltung gesetzlicher Vorschriften und interner Richtlinien zu überprüfen und zu dokumentieren. **
Ähnliche Suchbegriffe für Sicherheit
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HACCP "Allergie Sicherheit"DATEit Klebeetiketten "Allergie Sicherheit" Für eine schnelle und einfache Umsetzung der Lebensmittelhygiene-Verordnung 500 Stück / Rolle Spender für Klebeetiketten seperat erhältlich Abmessungen Größe: 50 x 50mm31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte, um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, und wie kann dieses Audit dazu beitragen, die Sicherheit in den Bereichen IT, physische Sicherheit und Compliance zu verbessern?
Um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, müssen zunächst alle relevanten Sicherheitsrichtlinien und -verfahren überprüft werden. Dies umfasst die Überprüfung der IT-Systeme, Netzwerke, physischen Zugangskontrollen und Compliance-Standards. Anschließend sollten Schwachstellen und potenzielle Risiken identifiziert und bewertet werden, um geeignete Maßnahmen zur Behebung oder Minimierung dieser Risiken zu entwickeln. Durch das Sicherheitsaudit können Unternehmen ihre IT-Infrastruktur, physische Sicherheit und Compliance verbessern, indem sie Schwachstellen identifizieren, Risiken minimieren und sicherstellen, dass alle Sicherheitsrichtlinien und -verfahren eingehalten werden. Dies trägt dazu bei, die Sicherheit des Unternehmens insgesamt zu stärken und **
-
Was ist der Unterschied zwischen einer Richtlinie und einer Norm in Bezug auf Konstruktion?
Eine Richtlinie ist eine allgemeine Anleitung oder Empfehlung, die von einer Organisation oder Behörde herausgegeben wird, um bestimmte Standards oder Verfahren in einem bestimmten Bereich festzulegen. Eine Norm hingegen ist ein spezifischer technischer Standard, der von einer anerkannten Normungsorganisation entwickelt und veröffentlicht wird. Normen sind in der Regel verbindlicher als Richtlinien und dienen als Grundlage für die Konstruktion und Bewertung von Produkten oder Dienstleistungen. **
-
Welche Voraussetzungen müssen erfüllt werden, um eine Zertifizierung für Qualitätsmanagement zu erhalten?
Um eine Zertifizierung für Qualitätsmanagement zu erhalten, muss man eine Schulung absolvieren, die den Anforderungen des jeweiligen Zertifizierungsprogramms entspricht. Anschließend muss man eine Prüfung bestehen, die das erworbene Wissen und Verständnis des Qualitätsmanagements überprüft. Nach erfolgreichem Abschluss der Prüfung erhält man die Zertifizierung für Qualitätsmanagement. **
-
Welche Voraussetzungen müssen erfüllt sein, um eine Zertifizierung für Qualitätsmanagement zu erhalten?
Um eine Zertifizierung für Qualitätsmanagement zu erhalten, muss man in der Regel eine Schulung absolvieren, die die Anforderungen der jeweiligen Zertifizierungsstelle erfüllt. Zudem muss man eine Prüfung bestehen, die das erworbene Wissen überprüft. Nach erfolgreicher Prüfung erhält man dann das Zertifikat, das die Qualifikation im Qualitätsmanagement bestätigt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.